
Phishing 2026 email: la guida essenziale per difendersi
Sapere come affrontare il problema del phishing 2026 email come difendersi è diventato una necessità per milioni di italiani: nel 2025 la Polizia Postale ha trattato oltre 9.250 casi di attacchi informatici e ricevuto più di 94.000 segnalazioni riguardanti phishing, social network e crimini cyber, secondo il Report 2025 del Servizio Polizia Postale. Le campagne di truffa via email colpiscono privati, aziende e istituzioni pubbliche con tecniche sempre più sofisticate, potenziate dall’intelligenza artificiale.
Secondo il Rapporto CLUSIT 2026, nel 2025 il phishing e il social engineering sono cresciuti del 66% in Italia, raggiungendo il 12,4% del totale degli incidenti informatici gravi. A livello globale, la stessa categoria di attacchi ha registrato un incremento del 75%, trainato dall’uso di modelli linguistici di grandi dimensioni (LLM) capaci di generare email grammaticalmente perfette e personalizzate per ogni bersaglio. Il tema del phishing 2026 email come difendersi riguarda oggi chiunque abbia una casella di posta elettronica.
Indice
Lo schema del phishing 2026 via email
Il phishing via email è una frode informatica in cui soggetti non identificati inviano messaggi che imitano comunicazioni ufficiali di banche, enti pubblici o grandi aziende, con l’obiettivo di sottrarre credenziali di accesso, dati bancari o informazioni personali. Comprendere il meccanismo del phishing 2026 email come difendersi significa anzitutto riconoscere i marchi più frequentemente imitati: secondo le analisi di CERT-AGID, le campagne attive in Italia nel 2025–2026 hanno preso di mira soprattutto Poste Italiane, Agenzia delle Entrate, INPS, istituti bancari e servizi di streaming come Amazon e Netflix.
Il meccanismo è consolidato: la vittima riceve un’email con oggetto urgente — “Blocco del conto”, “Rimborso fiscale disponibile”, “Accesso non autorizzato rilevato” — e viene indirizzata su un sito clone che imita graficamente la piattaforma originale. Una volta inserite le credenziali, i criminali le acquisiscono in tempo reale. A maggio 2026, secondo ANSA, era attiva una campagna di phishing via messaggi che imitava comunicazioni di Autostrade per l’Italia, invitando gli utenti a regolarizzare presunte violazioni al pedaggio tramite un link fraudolento.
«Nel 2025 abbiamo registrato oltre 9.250 casi di attacchi informatici e trattato più di 94.000 segnalazioni su phishing e crimini in rete. Il fenomeno è in costante crescita e riguarda cittadini, aziende e pubblica amministrazione.»
— Report 2025, Servizio Polizia Postale e delle Comunicazioni
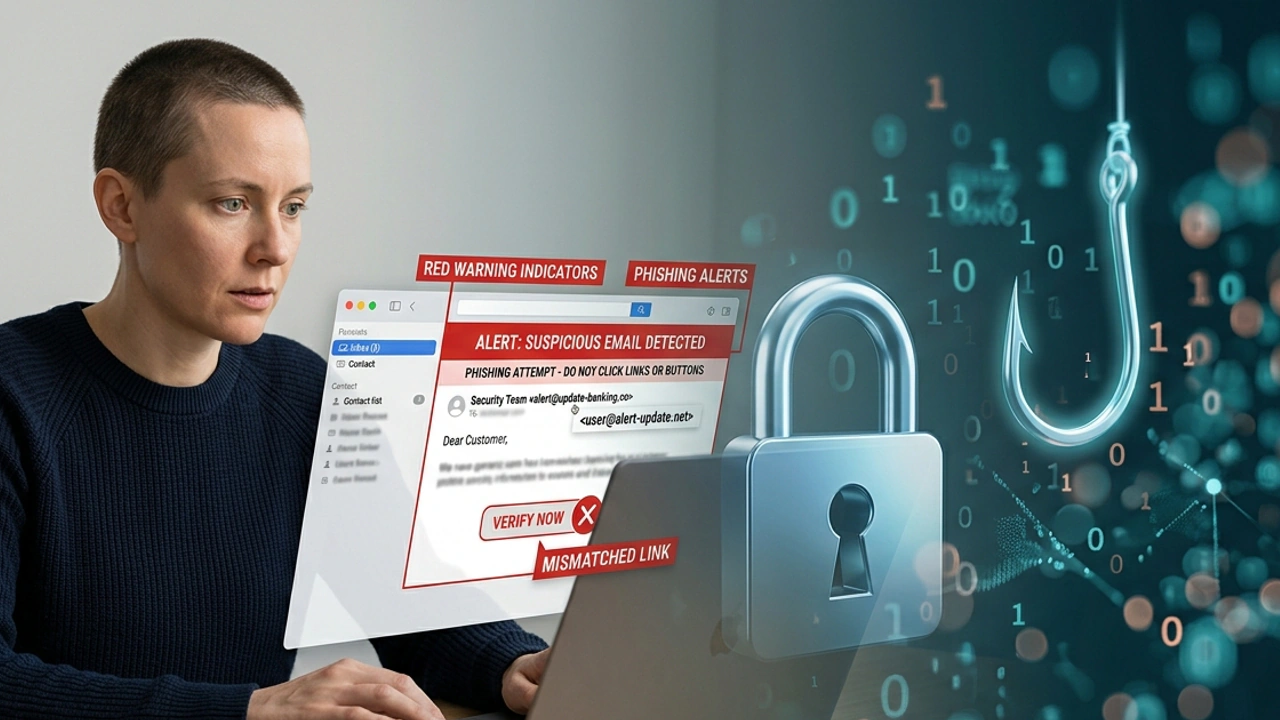
Le nuove tecniche dei criminali informatici
Il fattore che distingue il phishing 2026 email come difendersi rispetto agli anni precedenti è l’integrazione dell’intelligenza artificiale generativa. I gruppi criminali utilizzerebbero modelli linguistici avanzati per produrre testi privi di errori grammaticali e con un tono perfettamente calibrato sul target: un privato cittadino, un dipendente aziendale o un funzionario pubblico. Secondo il Rapporto CLUSIT 2026, questa automazione avrebbe ridotto drasticamente i costi operativi delle campagne e moltiplicato il volume di messaggi malevoli distribuiti quotidianamente.
Tra le tecniche emergenti segnalate nel 2026 figurano il cosiddetto cloud phishing — notifiche false che simulano avvisi di Google Drive, OneDrive o Dropbox per indurre il click su allegati malevoli — e il callback phishing, in cui l’email invita la vittima a richiamare un numero telefonico gestito dai truffatori, segnalato anche dall’Agenzia per la Cybersicurezza Nazionale (ACN). Una terza tecnica riguarderebbe l’inserimento di testo “pulito” nelle email per ingannare i filtri antispam aziendali, riducendo la percentuale di parole sospette rilevata dai sistemi automatici. Per un approfondimento su fenomeni correlati, si consiglia di leggere l’analisi sulle truffe deepfake via WhatsApp nel 2026 e sul fenomeno dello smishing 2026 e le truffe via SMS bancarie.
Il World Password Day 2026, stando ai dati pubblicati da ANSA, ha evidenziato che il furto di credenziali colpisce il 67% delle aziende italiane: un dato che riflette l’efficacia di queste campagne nel raggiungere anche ambienti professionali strutturati. Parallelamente, il 27% degli italiani avrebbe subito nel corso del 2025 una forma di truffa online a carattere sentimentale o di social engineering, secondo un rapporto sul cybercrime citato dall’agenzia ANSA ad aprile 2026.
Come difendersi dal phishing via email nel 2026
Le autorità competenti indicano una serie di comportamenti preventivi per ridurre il rischio. Sul fronte del phishing 2026 email come difendersi, la Polizia di Stato ricorda che banche, Poste Italiane e pubbliche amministrazioni non richiedono mai password, PIN, codici OTP o dati di carte di pagamento via email. Qualsiasi messaggio che chieda queste informazioni va considerato fraudolento e segnalato immediatamente.
- Verificare sempre l’indirizzo del mittente: i domini fraudolenti imitano quelli ufficiali con variazioni minime (es. poste-italiane.com invece di posteitaliane.it).
- Non cliccare su link contenuti in email non attese: digitare manualmente l’indirizzo nel browser.
- Attivare l’autenticazione a due fattori (2FA) su tutti i servizi bancari e i principali account.
- Mantenere aggiornati i sistemi operativi e i programmi antivirus.
- Segnalare le email sospette a CERT-AGID all’indirizzo [email protected] o alla Polizia Postale tramite il portale ufficiale commissariatodips.it.
Sul piano aziendale, la questione del phishing 2026 email come difendersi richiede anche investimenti in formazione del personale. Secondo Agenda Digitale, le soluzioni di sicurezza email più efficaci nel 2026 combinano filtri anti-phishing basati sull’AI con protocolli di autenticazione del dominio come DMARC, SPF e DKIM. Per il contesto più ampio della sicurezza informatica istituzionale si rimanda all’analisi su cybersecurity e ransomware in Italia nel 2026.
Cosa fare se si cade in una truffa via email
Qualora si fosse già interagito con un’email di phishing 2026 email come difendersi — cliccando su un link o inserendo le proprie credenziali — le autorità raccomandano di agire entro le prime ore. La tempestività è determinante per limitare i danni.
Il primo passo è cambiare immediatamente le password di tutti gli account potenzialmente compromessi, a partire da quelli bancari e di posta elettronica. In caso di dati bancari inseriti su siti fraudolenti, occorre contattare l’istituto di credito per bloccare le carte e monitorare le movimentazioni. La denuncia va presentata alla Polizia Postale — anche online tramite il portale commissariatodips.it — fornendo tutti gli elementi disponibili: testo dell’email, indirizzo del mittente, URL del sito fraudolento e screenshot. Un caso emblematico riportato da ANSA nell’aprile 2026 ha documentato come un finto operatore bancario abbia svuotato un conto corrente di 29.000 euro: la sentenza del tribunale competente, di primo grado, ha condannato il presunto autore per truffa aggravata.
Domande frequenti
Come si riconosce un’email di phishing nel 2026?
I segnali più frequenti sono: mittente con dominio sospetto o leggermente diverso da quello ufficiale, saluto generico (“Gentile cliente” anziché il proprio nome), richiesta urgente di dati personali o bancari, link che puntano a URL diversi da quelli del mittente dichiarato. Nel 2026, le email generate dall’AI sono grammaticalmente corrette, ma mantengono spesso questi elementi strutturali. Verificare sempre l’indirizzo esatto del mittente e, in caso di dubbio, contattare direttamente l’ente tramite i canali ufficiali.
Dove si denuncia il phishing in Italia?
Le segnalazioni possono essere inviate a CERT-AGID all’indirizzo [email protected], che gestisce le campagne attive in Italia. La denuncia penale va presentata alla Polizia Postale, sia presso gli uffici territoriali sia online tramite il portale commissariatodips.it. In caso di danno economico già subito, è consigliabile rivolgersi anche all’istituto bancario e, se necessario, a un legale.
Le aziende sono più a rischio dei privati?
Secondo i dati ANSA del maggio 2026, il furto di credenziali colpisce il 67% delle aziende italiane, una percentuale superiore a quella dei privati cittadini. Le campagne di Business Email Compromise (BEC) prendono di mira dirigenti e responsabili finanziari con email che imitano comunicazioni interne. Tuttavia, il phishing 2026 email come difendersi è un tema urgente per tutti: privati, professionisti e imprese sono esposti allo stesso rischio e richiedono le medesime contromisure di base.
Questo articolo è stato scritto dalla redazione di Info Pratica e verificato su fonti ufficiali e attendibili (istituzioni, enti pubblici, studi ed esperti citati nel testo). Scopri come lavoriamo nella pagina Redazione.