
Ransomware ospedali Italia 2026: cronaca essenziale
Il fenomeno del ransomware ospedali Italia 2026 rappresenta una delle minacce più gravi per il Servizio Sanitario Nazionale: nel solo 2024, circa cinquanta strutture sanitarie italiane sono state colpite da attacchi informatici, con interruzioni dei servizi e furto di dati sensibili dei pazienti. L’Italia figura tra i primi cinque Paesi al mondo per numero di vittime ransomware, secondo i dati diffusi in occasione dell’Anti-Ransomware Day del 12 maggio 2026.
Il quadro emerge dai report dell’Agenzia per la Cybersicurezza Nazionale (ACN) e dal Rapporto Clusit 2026. Tra il 2023 e il 2024, gli incidenti cyber nel comparto sanitario italiano sono aumentati del 111%, passando da 27 a 57 eventi documentati. Nel periodo gennaio–settembre 2025, la crescita si è attestata al 40% rispetto allo stesso intervallo dell’anno precedente, con 60 eventi censiti dal CSIRT Italia contro i 42 del 2024. La sanità rappresenta oggi il 12% degli attacchi ransomware totali registrati in Italia nel 2026.
Indice
Gli attacchi documentati agli ospedali italiani
Tra i casi più gravi documentati in Italia, l’attacco all’ASST Rhodense — che comprende gli ospedali di Garbagnate, Bollate e Rho — è avvenuto tra il 5 e il 6 giugno 2024. Secondo quanto riportato da Cybersecurity360.it, il gruppo criminale Cicada3301 avrebbe rivendicato l’azione, estraendo circa 1 TB di dati sensibili, tra cui informazioni anagrafiche, documenti medici e prescrizioni. Gli interventi chirurgici programmati vennero sospesi e i sistemi informatici della struttura rimasero offline per diversi giorni.
Un secondo episodio di rilievo ha riguardato una serie di ospedali del capoluogo lombardo, dove un attacco informatico ha bloccato i sistemi gestionali e costretto il personale sanitario a operare in modalità cartacea. Le indagini, coordinate dalla Polizia Postale e dalla Procura competente, sono tuttora in corso. Secondo l’ACN, i ransomware negli ospedali italiani nel 2026 sfruttano principalmente due vettori di attacco: credenziali di accesso precedentemente compromesse e servizi di accesso remoto configurati in modo inadeguato.
«Il settore sanitario è un bersaglio privilegiato perché gestisce dati di alto valore e opera con sistemi spesso datati, difficili da aggiornare senza interrompere l’erogazione dei servizi.»
— Agenzia per la Cybersicurezza Nazionale, Rapporto sulla minaccia cyber al settore sanitario
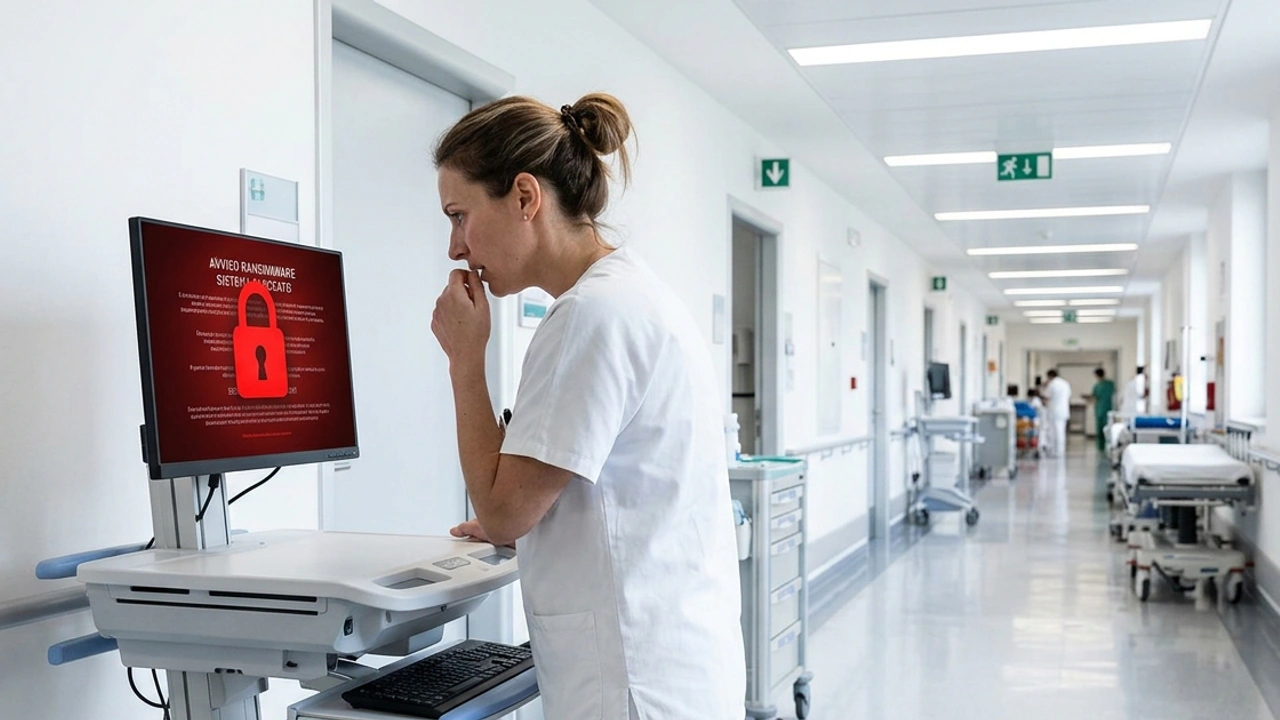
Come funziona il ransomware negli ospedali
Il modello operativo prevalente nel caso del ransomware ospedali Italia 2026 è la cosiddetta doppia estorsione. I criminali informatici non si limitano a cifrare i file presenti sui sistemi della vittima: prima dell’attivazione del malware, esfiltrano copie dei dati, minacciando di pubblicarli sul dark web qualora il riscatto non venga pagato. Una cartella clinica può valere fino a mille euro nei mercati illegali online, secondo le stime di Cybersecurity360.
Il ciclo di attacco inizia spesso settimane prima dell’evento visibile. I criminali acquisiscono le credenziali di un dipendente attraverso campagne di phishing o tramite il mercato dei dati rubati, poi si muovono lateralmente nella rete ospedaliera fino a identificare i sistemi critici. Solo in una fase successiva attivano il ransomware, massimizzando il danno. Questo schema rende particolarmente rilevante anche il tema del il Fascicolo Sanitario Elettronico 2026, poiché la digitalizzazione crescente dei dati clinici amplia la superficie di attacco disponibile.
Il fenomeno non riguarda soltanto la sanità. Come evidenziato da il rapporto sui crimini informatici in Italia nel 2026, il Paese affronta una pressione crescente su tutti i settori strategici, con il manifatturiero (19%) e il tecnologico (16%) che precedono la sanità (12%) nella graduatoria dei comparti più colpiti.
I gruppi criminali nel mirino della sanità italiana
Secondo il Threat Report pubblicato in occasione dell’Anti-Ransomware Day 2026, oltre un terzo degli attacchi subiti dall’Italia nel 2025 è riconducibile a tre gruppi criminali: Sarcoma (28 vittime accertate), Qilin (19 vittime) e Akira (10 vittime). Il gruppo Qilin merita un’attenzione particolare: a livello globale ha colpito 390 organizzazioni, classificandosi al quarto posto mondiale, e ha mostrato una predilezione sistematica per le strutture sanitarie europee.
Il contesto del ransomware ospedali Italia 2026 si inserisce in una tendenza globale preoccupante. A livello mondiale, nel 2025 sono stati registrati 5.265 attacchi cyber gravi, con un incremento del 49% rispetto al 2024. La sanità rappresenta l’11% degli attacchi globali, con una crescita del 19%. Il dato italiano segnala una vulnerabilità strutturale: il SSN gestisce enormi quantità di dati sensibili con budget destinati alla sicurezza informatica storicamente inferiori rispetto ad altri settori critici. Il parallelo con le truffe deepfake via WhatsApp nel 2026 conferma come l’Italia sia esposta su più fronti della criminalità informatica.
Le misure di difesa del SSN
L’ACN ha pubblicato raccomandazioni operative specifiche per il settore sanitario, identificando le azioni prioritarie per ridurre il rischio di ransomware ospedali Italia 2026: aggiornamento sistematico dei software, autenticazione a più fattori per tutti gli accessi remoti, segmentazione delle reti interne, backup regolari e isolati dalla rete principale, e formazione continua del personale sul riconoscimento delle email di phishing.
A livello europeo, la Commissione UE sta sviluppando un piano d’azione specifico per la cybersicurezza in ambito sanitario, che prevede un servizio di early warning per le potenziali minacce cyber, esercitazioni nazionali di risposta agli incidenti e manuali operativi per guidare le strutture ospedaliere nella gestione delle crisi informatiche. Secondo l’Agenzia per la Cybersicurezza Nazionale, a gennaio 2026 gli eventi cyber sono cresciuti del 42%, segnale che la minaccia non accenna a rallentare.
Il quadro degli incidenti del primo trimestre 2026 indica che il comparto sanitario rimane tra i tre settori più colpiti, insieme al manifatturiero e alle telecomunicazioni. Gli esperti di sicurezza sottolineano come la risposta efficace al ransomware ospedali Italia 2026 richieda investimenti strutturali, non interventi emergenziali, e una cultura della sicurezza digitale che coinvolga ogni livello del personale ospedaliero, dai tecnici informatici ai medici di reparto.
Domande frequenti
Quanti ospedali italiani sono stati colpiti da ransomware nel 2024?
Secondo i dati dell’ACN e delle principali fonti di cybersicurezza italiane, circa cinquanta strutture sanitarie italiane hanno subito cyberattacchi nel 2024, con un incremento del 111% rispetto al 2023. Non tutti gli episodi sono stati resi pubblici dalle strutture colpite.
Perché gli ospedali sono bersagli preferiti dai ransomware?
Gli ospedali custodiscono dati sanitari di alto valore commerciale nel dark web — una cartella clinica può valere fino a mille euro — e spesso operano con sistemi informatici datati. La necessità di garantire la continuità delle cure rende le strutture più propense a cedere alle richieste di riscatto, aumentando la redditività degli attacchi per i criminali.
Cosa deve fare un ospedale colpito da ransomware?
L’ACN raccomanda di isolare immediatamente i sistemi compromessi dalla rete, notificare l’incidente al CSIRT Italia entro 24 ore, non pagare il riscatto (non garantisce il recupero dei dati e finanzia le organizzazioni criminali), attivare i piani di continuità operativa in modalità cartacea e avviare le procedure di ripristino dai backup.
Il ransomware negli ospedali italiani può essere prevenuto?
La prevenzione è possibile ma richiede investimenti continuativi. Le misure fondamentali includono l’autenticazione a più fattori, la segmentazione delle reti, i backup isolati, l’aggiornamento costante dei sistemi e la formazione del personale. L’ACN e la Commissione UE stanno lavorando a piani d’azione coordinati per rafforzare la resilienza del settore sanitario europeo contro il fenomeno del ransomware.
Questo articolo è stato scritto dalla redazione di Info Pratica e verificato su fonti ufficiali e attendibili (istituzioni, enti pubblici, studi ed esperti citati nel testo). Scopri come lavoriamo nella pagina Redazione.